


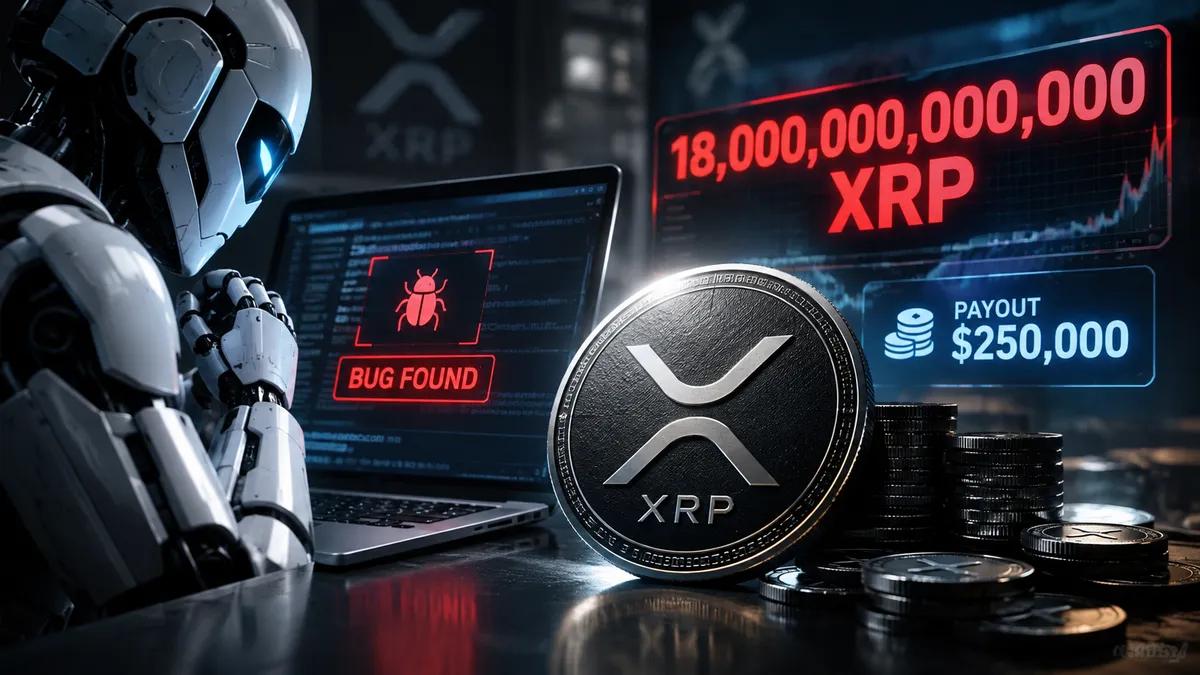
Une IA a découvert un bug qui aurait pu générer 18 000 milliards de XRP. La récompense s'élevait à 250 000 dollars.
 DeFi
Un agent de Veria Labs a mis au jour un débordement vieux de dix ans dans le XRP Ledger. La correction a pris trois jours. C'est le montant de la récompense qui fait débat.
Une seule transaction. Environ 18,45 billions de XRP, soit 184 fois l'offre totale de 100 milliards de jetons, créés à partir de rien et utilisables dès la clôture du registre. C’est ce qu’un agent IA de Veria Labs a découvert dans le moteur de paiement du XRP Ledger, dans un code en production depuis 2015.
Personne n’a réussi à en tirer profit. Le rapport de divulgation du XRPL indique qu’il n’existe « aucune preuve que ce problème ait été exploité sur un réseau public ». RippleX a corrigé la faille dans les trois jours suivant la publication du rapport, et Veria a reçu 250 000 dollars, soit le montant maximal offert par le programme de prime aux bogues. L'enquêteur « on-chain » ZachXBT a qualifié cette récompense de « maigre », et la polémique n'a pas cessé depuis.
Deux débordements, une transaction très problématique
Lorsqu’un paiement épuise une série d’offres du carnet d’ordres au même prix, le moteur calcule le montant dû par l’acheteur. Ce calcul utilisait un entier signé de 64 bits sans contrôle de débordement. Si l’on alimente le système avec suffisamment d’offres très élevées, le total « rebondit » pour atteindre une valeur infime. Chaque propriétaire d’offre est tout de même payé intégralement. L’acheteur se voit facturer le montant « rebondi ». La différence correspond à du XRP tout neuf.
Le registre dispose d’une protection précisément pour ce cas de figure: une invariante qui rejette toute transaction créant du XRP. Il calculait les variations de solde de la même manière, dans le même type de compteur; le « repliement » s’est donc produit de la même façon, et le système n’a vu là qu’une simple combustion de frais. L’article de Veria date le code d’agrégation des offres de novembre 2015 et l’invariant de février 2017.
La recette était d’une simplicité presque insultante: 256 offres, chacune demandant environ 72 milliards de XRP, puis un seul paiement pour toutes les absorber. Le XRPL applique bien son plafond de 100 milliards par compte; les pièces créées ont donc dû être réparties sur 256 portefeuilles. Selon l’équipe du XRPL, le coût réel pour l’attaquant s’élevait à quelques centaines de XRP en réserves remboursables, plus les frais. Cela ne pouvait pas non plus se produire par accident, car aucune transaction ordinaire ne s’approche même de ce seuil de débordement.
Cayden Liao, cofondateur de Veria chargé de la sécurité, a écrit sur X que chacune de ces failles aurait été considérée comme peu grave prise isolément, et il soupçonne que c’est la raison pour laquelle une décennie d’audits n’a pas permis de les détecter. Veria indique avoir ensuite soumis ce même code à des agents de codage polyvalents, qui n’ont toujours pas réussi à la détecter.
Quelle est l’ampleur de 18 000 milliards?
Cela dépend de qui fait le calcul. Veria estime le butin à environ 29 000 milliards de dollars. D’autres analyses avancent le chiffre d’environ 25 000 milliards de dollars. Dans les deux cas, il s’agit de calculs théoriques, car personne ne vendrait 18 000 milliards de jetons sur un marché qui aurait d’abord été ramené à zéro. C’est Veria qui présente les choses avec le plus de lucidité: c’est la capitalisation boursière totale de XRP, soit 94 milliards de dollars, qui était en jeu, soit plus de 60 fois les 1,5 milliard de dollars de Bybit, ce qui en ferait le plus gros piratage jamais enregistré.
Trois jours, pas de vote
L’agent de Veria a signalé le bug le lundi 21 septembre. Il a été signalé et confirmé le 22, le correctif a été intégré le 23, et la version xrpld 3.4.1 a été déployée le 25 septembre, avec plus de 80% des validateurs UNL par défaut l’utilisant déjà.
Normalement, le XRPL modifie les règles de transaction par le biais d’un amendement. Les validateurs votent, puis un soutien de plus de 80% doit être maintenu pendant deux semaines. Ce correctif a contourné toute cette procédure, une première depuis plus d’une décennie, selon le rapport. La raison: xrpld est open source, donc un amendement aurait rendu le bug public pendant des semaines alors qu’il restait exploitable. Le rapport reconnaît le coût de cette décision. Pendant la période de mise à jour, des serveurs fonctionnant sous des versions différentes auraient pu être en désaccord au sujet d’une transaction d’exploitation, et dans le pire des cas, le réseau aurait pu s’arrêter. L’équipe a jugé qu’un arrêt valait mieux qu’une émission publique en direct.
Tout le monde n’a pas apprécié ce compromis. Justin Bons, de Cyber Capital, a écrit que le XRP fonctionnait avec un code source fermé depuis deux semaines, puisque le code source de la version 3.4.1 n’avait été publié que bien après les binaires. Mayukha Vadari, ingénieur chez RippleX, a répondu que « l’IA a changé la donne »: glisser un correctif critique dans une version publique de routine revient à le voir soumis à une ingénierie inverse presque immédiatement.
Cette même mise à jour corrigeait un autre bug dans Batch, une fonctionnalité qui n’était pas encore opérationnelle. Ce correctif et Batch lui-même ont été activés le vendredi 9 octobre, et les serveurs fonctionnant sous des versions plus anciennes ne peuvent plus rester synchronisés.
La bataille des 250 000 dollars
Le lendemain de la publication du rapport de divulgation, la XRP Ledger Foundation a publié un fil de discussion pour apporter des précisions. Aucun XRP n’a été créé, a-t-elle déclaré, et l’offre reste fixe. Elle a également promis une vérification formelle, des tests adversariaux basés sur l’IA et un programme de primes renforcé, sans toutefois mentionner de montant en dollars.
C’est alors que ZachXBT est intervenu. Pourquoi un trésor détenant des milliards verserait-il 250 000 dollars à un « white hat » pour un bug entraînant une offre infinie? Sa réponse: la prochaine fois, un attaquant pourrait viser « un montant à neuf chiffres au lieu de le signaler de bonne foi ». BlockTempo rapporte qu’il a renchéri quelques minutes plus tard, affirmant que cette découverte méritait au moins un montant à sept chiffres et citant l’exemple de Zcash. Les détenteurs de jetons Zcash ont approuvé une récompense de 1,5 million de dollars pour Taylor Hornby, qui a découvert en mai le bug de contrefaçon d’Orchard avec l’aide de Claude Opus 4.8: une prime de 750 000 dollars plus une subvention communautaire de 750 000 dollars, toujours en attente de vérifications de conformité, selon crypto.news.
Les défenseurs du XRP voient les choses différemment. 250 000 dollars constituent le plafond publié du programme, et Veria a déposé sa candidature, a reçu le montant maximal et a remercié l’équipe XRPL dans son propre message. Veria va même jusqu’à qualifier cette somme de « plus importante récompense » dont elle ait connaissance pour un bug entièrement détecté par un agent IA. BlockTempo rapporte qu’un contributeur autoproclamé de la Fondation, Vet, a répondu qu’il approuvait cette structure d’incitation. J. Ayo Akinyele, responsable de l’ingénierie chez RippleX, a déclaré que l’équipe allait développer la chasse aux bugs assistée par l’IA ainsi que la vérification formelle.
La faille que personne ne peut corriger
Veria n’a rien fait de mal, pas plus que le programme, qui a versé la somme annoncée. C’est le plafond qui pose problème. 250 000 dollars représentent environ 0,0003% de la valeur de marché que Veria affirme avoir mise en évidence, et la prime de base de Zcash à elle seule était trois fois plus élevée.
L’IA permet à tout le monde de détecter plus facilement les anciens bugs. Veria cite l’exemple du détournement de Coldcard cet été: 1 367 BTC ont été dérobés via un bug de firmware vieux de cinq ans que Coinkite soupçonne avoir été détecté grâce à l’IA. Cette fois-ci, la personne qui l’a découvert a déposé un rapport. La prochaine fois, la décision pourrait être évaluée différemment, ce qui est précisément le propos de ZachXBT, et il est difficile de contester ce raisonnement.
Au moment de la rédaction de cet article, aucune augmentation de la prime pour Veria ni aucun nouveau plafond de prime n’avaient été annoncés.


 Copie réussie... Merci de partager notre contenu!:



5% de bonus de dépôt jusqu'à 100 gemmes
0% de frais sur les dépôts et les retraits de peau.


11% de Bonus de Dépôt + FreeSpin


10% DE BONUS SUPPLÉMENTAIRE SUR DÉPÔT + 2 TOURS DE ROUE GRATUITS

Cas gratuit et 100% de bonus de bienvenue


5 étuis gratuits, gratuité et bonus quotidiens
3 mallettes gratuites et un bonus de 5% ajouté à tous les dépôts en espèces.
+5% sur le dépôt


Commentaires