


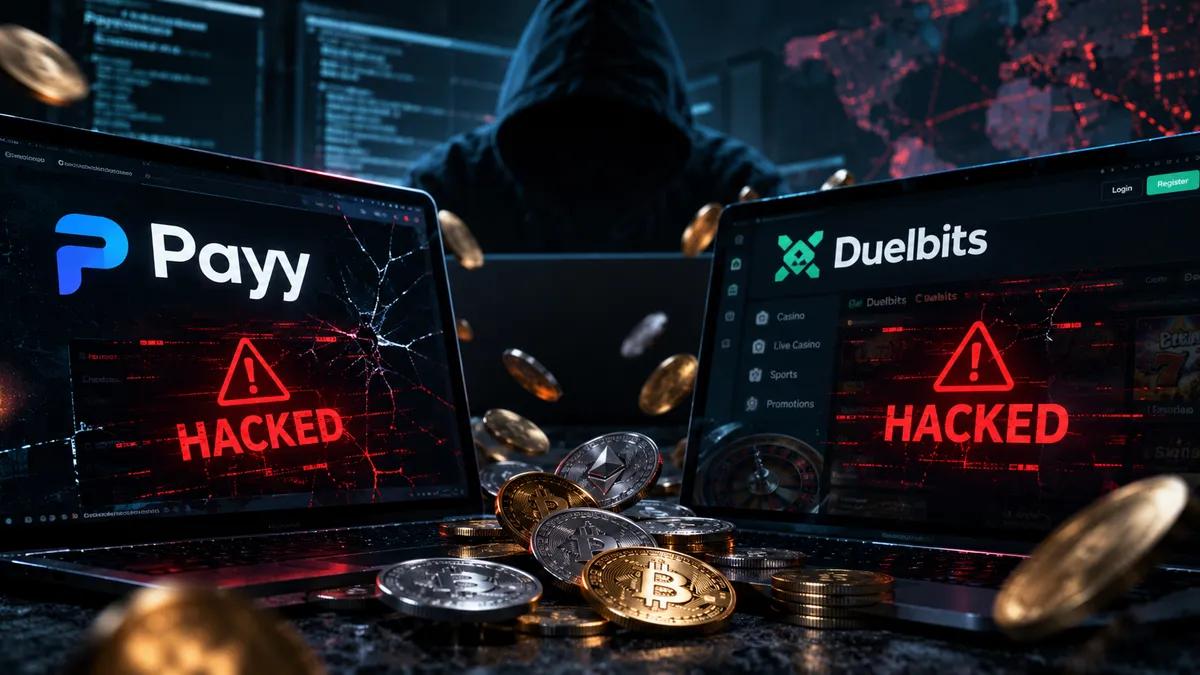
Payy et Duelbits piratés le même jour : respectivement 1,8 million et 4,3 millions de dollars.
 DeFi
 SCAM
Deux plateformes de cryptomonnaies sans lien entre elles ont été vidées à quelques heures d'intervalle le 24 septembre, et ensemble, elles offrent un aperçu assez précis de l'état actuel des problèmes de sécurité du secteur.
Payy: la totalité du solde a disparu.
Payy Network, un protocole de paiement en stablecoin axé sur la confidentialité, a confirmé que son contrat de routage Ethereum avait été piraté. Il ne s'agissait pas d'un vol partiel : la totalité du solde a été dérobée. Les enquêteurs de Specter avaient initialement signalé la sortie d'environ 1,8 million de dollars en USDC du protocole ; la confirmation de Payy elle-même a estimé le montant à près de 1,83 million de dollars après conversion en ETH.
L'attaquant a financé l'opération via Railgun, un service de mixage de cryptomonnaies garantissant la confidentialité, avant de vider la cagnotte. Les USDC volés ont été convertis en environ 683 ETH et répartis sur trois adresses, une étape classique avant le blanchiment. Payy a depuis suspendu les dépôts, les retraits, les transferts et les transactions par carte sur l'ensemble de son réseau et indique avoir informé les forces de l'ordre et fait appel à des sociétés externes spécialisées dans la gestion des incidents.
Ce qui frappe, ce n'est pas la sophistication de l'exploit. Les premières analyses indiquent une faille de sécurité au niveau du contrôle d'accès sur l'interface de pontage et de routage, et non une technique cryptographique inédite. Il s'agit simplement d'une autorisation qui n'aurait pas dû être accordée.
Duelbits: un client fidèle
Le casino crypto Duelbits a été fermé le jour même où PeckShield a signalé des sorties de fonds suspectes d'environ 4,3 millions de dollars sur les chaînes Ethereum et BNB : 836 ETH (environ 2,23 millions de dollars), 1,146 million d'USDT, 209 BNB (environ 160 700 dollars), 96 805 USDC, 12,4 milliards de SHIB (environ 70 200 dollars) et 31 515 DAI. L'attaquant a acheminé ces fonds via deBridge et le routeur V3 de Relay, puis en a consolidé la majeure partie en environ 1 588 ETH, laissant les DAI quasiment intacts.
Duelbits n'a pas révélé comment l'accès a été obtenu, et on ignore encore si les soldes des joueurs ont été affectés ; on sait seulement que des portefeuilles en ligne ont été touchés. Le bilan de Scam Sniffer est légèrement inférieur, à environ 4,2 millions de dollars, mais la société a signalé que des portefeuilles Tron avaient également été vidés ; des activités ultérieures sur la blockchain impliquant Bitcoin et Solana ont fait grimper certaines estimations jusqu'à 5,9 millions de dollars avant que la situation ne se stabilise. L'hypothèse privilégiée est celle d'une fuite de clé privée, et non d'un bug du contrat.
Ce n'est pas la première fois que Duelbits se retrouve dans une situation similaire. Le casino a perdu 4,64 millions de dollars en février 2024 lors d'un incident que CertiK a attribué à une clé privée compromise. L'attaquant avait exploité une faille de double comptage dans la logique de solde d'un contrat de jeton. Deux piratages majeurs, espacés d'environ 18 mois, tous deux liés à des défaillances de clés ou d'accès plutôt qu'à une nouvelle méthode d'attaque exotique. Ce seul constat illustre l'ampleur du travail qui reste à accomplir pour les opérateurs de portefeuilles en ligne.
Le tableau d'ensemble
En prenant du recul, on constate que le calendrier correspond à une tendance que les entreprises de sécurité signalent depuis le début de l'année. Immunefi a recensé 207 incidents de piratage au premier semestre 2026, un record, pour des pertes avoisinant les 972 millions de dollars. CertiK, pour la même période, a fait état de pertes proches de 1,32 milliard de dollars. L'écart entre ces deux chiffres importe moins que le constat partagé par les deux entreprises : les attaquants ont largement ciblé des niveaux supérieurs de la pile technologique. Les failles des contrats intelligents sont désormais plus difficiles à détecter grâce aux audits continus et aux programmes de primes aux bogues. L'argent a donc suivi le chemin le plus facile : l'infrastructure, les clés divulguées, les ponts mal configurés et les accès privilégiés jamais correctement sécurisés.
Payy et Duelbits, victimes de deux attaques distinctes à quelques heures d'intervalle, entrent toutes deux dans cette catégorie. Aucune des deux entreprises n'a encore publié de rapport complet, et les chiffres relatifs aux deux incidents pourraient encore évoluer à mesure que les enquêteurs poursuivent leurs investigations.


 Copie réussie... Merci de partager notre contenu!:



5% de bonus de dépôt jusqu'à 100 gemmes
0% de frais sur les dépôts et les retraits de peau.


11% de Bonus de Dépôt + FreeSpin


10% DE BONUS SUPPLÉMENTAIRE SUR DÉPÔT + 2 TOURS DE ROUE GRATUITS

Cas gratuit et 100% de bonus de bienvenue


5 étuis gratuits, gratuité et bonus quotidiens
3 mallettes gratuites et un bonus de 5% ajouté à tous les dépôts en espèces.
+5% sur le dépôt


Commentaires